un simple agrégateur, lecteur de flux rss pour tout suivre .... par: fonds d'écran - Kriss Feed, version : 7 -
  • Monday 07 September 2026 - 10:28
    from Korben

    degoog est un moteur de recherche que vous installez chez vous, et qui interroge Google, Brave, DuckDuckGo et d'autres en même temps avant de vous afficher une seule et belle liste unique de résultat.

    Quand vous l'aurez installé, la première étape consiste donc à sélectionner les moteurs de recherche que vous voulez utiliser.

    Dès que c'est bon, l'interface se remplira alors automatiquement avec les résultats en provenance de tous services de recherche. Et quand plusieurs de ces services remontent la même page, degoog lui sait les fusionner afin d'éviter les doublons. Ce recoupement fait d'ailleurs monter le résultat dans le classement.

    Et la colonne de droite de degoog vous dira le reste : quel moteur a répondu, en combien de temps, combien de résultats il a apportés...etc. Et surtout, si ça ne renvoie rien, il vous dira aussi pourquoi. Par exemple, si vous avez été bloqué par le moteur de recherche, si vous avez été limité parce que vous avez fait trop de requêtes rapprochées, s'il y a un captcha, s'il y a une page interstitielle, etc., avec le petit lien qui va bien pour relancer la recherche sur ce moteur-là tout seul.

    Pour faire sa besogne, degoog embarque quatre outils (Fetch, Curl, Curl Fallback et Curl Impersonate), et son Store en propose d'autres qui pilotent FlareSolverr (un résolveur de captcha Cloudflare), un navigateur furtif comme Camoufox, ou carrément un vrai Firefox qui prête sa session au serveur.

    Il y a bien longtemps, je vous avais présenté SearXNG , et l'auteur de degoog ne se cache pas d'avoir été inspiré par celui-ci. Mais degoog va plus loin en terme de fonctionnalités et est surtout moins gourmand en ressources. Ça permet de le faire tourner sur des petites configs par exemple à base de Raspberry Pi.

    Pour l'installer voici comment faire (faudra Docker) :

    mkdir -p ./data
    sudo chown -R 1000:1000 ./data
    docker run -d --name degoog -p 4444:4444 -v ./data:/app/data -e DEGOOG_SETTINGS_PASSWORDS=CHANGEZ_MOI --restart unless-stopped ghcr.io/degoog-org/degoog:latest
    

    Puis je trouve qu'il est quand même vachement plus agréable à utiliser. Après, si vous voulez vraiment une page de résultats complète, il vous faudra un outil qui s'appelle 4play . C'est une extension qui s'installe dans un profil Firefox propre, qui permet d'aller faire des recherches par lui-même sur Internet comme si l'outil était un vrai internaute. Mais ça nécessite une vraie session de bureau et un écran allumé ou un adaptateur EDID.

    degoog permet aussi d'intégrer dans l'outil des plugins que vous pouvez télécharger sur Internet. Mais méfiez-vous à ne pas installer n'importe quoi et faire entrer le loup dans la bergerie !!

    Le projet est en stable beta, en version 0.25.0 sortie fin août, sous licence AGPL, et l'interface est traduite en français.

    Source : degoog
  • Monday 07 September 2026 - 09:37
    from Korben

    Si comme moi, vous êtes un jeune entrepreneur plein de talent, vous avez sûrement déjà signé des tas de contrats, de NDA et autres documents relatifs à votre société. Et pour cela, en général, nos interlocuteurs et autres avocats ne se font pas chier : ils nous envoient des liens vers des plateformes comme Yousign ou DocuSign,

    Car oui, faire signer un contrat à trois personnes passe en général par un service en ligne qui compte le nombre de documents et facture au volume. Snif... Mais c'était sans compter sur le projet DocuSeal qui fait exactement le même travail depuis un conteneur Docker tout simplement posé sur votre serveur. C'est l'avantage d'avoir une solution open source, et surtout, ça permet de tout garder chez vous et de ne rien envoyer sur des serveurs tiers.

    Vous chargez un PDF, vous posez les champs à la souris dans un éditeur visuel, et vous envoyez ça à vos interlocuteurs. Il y a 10 types de champs côté version libre, notamment case à cocher, image, date et sélection multiple. Plusieurs signataires se succèdent ensuite dans l'ordre que vous fixez, chacun ne recevant le document qu'une fois que le précédent est passé, et les invitations partent via votre propre serveur SMTP.

    Les documents signés restent ensuite sur le disque de la machine, à moins que vous ne préfériez les envoyer vers votre S3, votre Google Storage ou votre Azure.

    L'API REST et les webhooks sont également dispo dans la version open source, Mais attention, toutes les fonctionnalités proposées par la version SaaS qu'il propose en mode payant ne se retrouvent pas forcément dans la version open source. Par exemple, on n'a pas la possibilité de créer des modèles différents pour générer des documents sur mesure par client.

    Et là où l'auto-hébergement se paie vraiment, c'est sur le certificat car le cloud de DocuSeal signe avec un certificat reconnu par Adobe, alors que votre instance génère le sien par défaut. Donc, il faudra faire avec, surtout que le nombre de documents gérables est limité. Ou alors, modifiez vous-même le code source pour vous faire votre propre version custom.

    Pour l'installer avec Docker afin de tester, c'est simple :

    sudo docker run --name docuseal -p 3000:3000 -v.:/data docuseal/docuseal
    

    Côté juridique, ce que vous récupérez est une signature électronique simple au sens du règlement eIDAS. C'est le niveau d'entrée, parfaitement valable pour un devis ou un accord interne. Par contre, ça ne supporte pas la signature qualifiée, qui est la seule à valoir juridiquement une signature manuscrite dans toute l'Union européenne.

    Ce n'est d'ailleurs pas une faiblesse de l'open source car chez DocuSign aussi, la signature qualifiée se vend en module complémentaire des forfaits classiques. Chez DocuSeal, elle passe par un prestataire de confiance partenaire et se facture aujourd'hui 2 à 4 dollars pièce. Ensuite, le logo maison, le SSO, les relances et l'envoi en masse demanderont la licence Pro. Si vous choisissez de passer par leur version payante, faites attention à bien vous mettre sur l'instance européenne pour que vos documents soient conformes au RGPD et ne partent pas dans les mains des Américains.

    Par exemple, comme je vous disais, le code est sous AGPL. Donc, vous pouvez faire un peu ce que vous voulez dedans tant que vous gardez l'attribution DocuSeal dans l'interface.

    Et si vous n'avez pas le temps et que ça vous saoule d'auto-héberger votre propre, certificateur de documents, il existe aussi Goodflag Community , un service gratuit pour les particuliers, indépendants et associations dont vous n'êtes pas le produit (lol), qui vous permettra de faire tout pareil sans débourser un centime et avec de la signature qualifiée (Merci à Karefil pour l'info).

    Source : DocuSeal sur GitHub

  • Monday 07 September 2026 - 09:01
    Je pose ça là : "Mark Zuckerberg savait que le design de ses plateformes pouvait nuire aux enfants. Les neurosciences lui ont appris comment transformer les vulnérabilités de leurs cerveaux en modèle économique. "

    Ça porte un nom : L'économie de l'attention (oui je n'ai pas fini de le mentionner).

    Extrait: "Les preuves démontrent l’absence fondamentale d’éthique sociale et épistémologique de Mark Zuckerberg, son refus délibéré d’accepter la moindre responsabilité concernant la santé de ses utilisateurs, et sa volonté de leur faire autant de mal que nécessaire dès lors que c’est bon pour les affaires.
    Mark Zuckerberg s’est opposé à presque toutes les mesures de sécurité qui lui ont été suggérées par ses équipes de recherche au nom de la compétitivité de son entreprise."
    (Permalink)
  • Monday 07 September 2026 - 08:47
    Sam Altman : "L'utilisation de l'IA n'est pas négociable."
    Regardes bien, Sam : 🖕 Va te faire foutre.
    Ça montre bien leur façon de voir le monde: Totalitaire.

    Vous avez remarqué comment leur discours évolue ?
    Avant c'était : "Woa regardez comme c'est cool !"
    Ensuite ils essaient : "ça va changer la science, la face du monde et résoudre tous les problèmes !"
    Puis : "Il va falloir vous y habituer, hein ! On ne pourra plus faire sans."
    Ensuite : "Oh làlà c'est hyper-dangereux ça pirate des machines. Il faut investir !"
    Et maintenant : "JE VOUS SOMME DE L'UTILISER ! C'EST AUSSI INDISPENSABLE QUE L'ÉLECTRICITÉ !"

    Hahah... vous sentez le fond de panique qui commence à les envahir ?
    Oui, ils savent que ça va se casser la gueule, ça les rend très nerveux et agressifs.
    (Permalink)
  • Monday 07 September 2026 - 08:37
    Et cet hébergeur a mis la clé sous la porte.
    Préparez-vous à prendre le maquis numérique.

    Il est à noter que l'hébergeur avait un domaine en ".org", donc géré aux USA, qui a été immédiatement saisi et désactivé.
    Mon ".net" est dans la même situation: Géré aux USA. C'est pour cela que j'ai aussi acheté "sebsauvage.eu". Le jour où le ".net" part en vrille, je peux continuer sur le .eu (dont le registry est géré au niveau européen).

    Même si le navigateur TOR est peu connu, beaucoup d'organisations seraient bien avisées de publier en parallèle leur site sur TOR. En effet les domaines TOR (en .onion) ne sont pas censurables, car ils ne dépendent pas d'une autorité centrale, mais d'une clé cryptographique.
    Alors certes, ces sites en ".onion" ne sont accessible qu'avec le navigateur TOR, mais cela permet de continuer à publier.

    (Si je n'ai pas rendu mon site accessible via TOR, c'est parce que ce n'est pas moi qui administre la machine qui héberge mon site.)

    Pour les paiements, c'est plus difficile vu que les entreprises et banques européennes se plient *aussi* à la volonté de Trump: https://keepitfree.ai/announcements/banca-etica-shuts-down-a/i-funds/ (comme l'a montré l'affaire du juge de la CPI).


    👉Qu'on réalise bien ce qui est en train de se passer: Des milliers de sites web - même pas illégaux - hébergés en Italie vont disparaitre d'un coup parcequ'ils déplaisent au dirigeant d'un autre pays (les USA).
    Imaginez que Trump ordonne qu'une partie des livres de votre bibilothèque disparaissent ? C'est la même chose.
    (Permalink)
  • Monday 07 September 2026 - 08:15
    Android AOSP (l'Android "opensource" de Google sur lequel est basé GrapheneOS) est dans un tel état d'abandon et de délabrement de la part de Google que GrapheneOS a décidé de ré-implémenter eux-même tout un tas de choses, de la galerie au clavier en passant par le support des RCS.
    Gros travail en perspective, vu que Google n'en a plus rien à foutre de l'Android opensource.
    (Permalink)
  • Monday 07 September 2026 - 06:09
    Fond abstrait texture boue séchéeLa terre se met à nu. Explorez les reliefs ocres et bruns du sol pour ce premier rendez-vous de septembre du défi Lundi Soleil. 🌍📸
  • Sunday 06 September 2026 - 21:04
    Suite aux conseils d'avocats, Nitter continue.
    (Permalink)
  • Sunday 06 September 2026 - 15:58
    The Amber Day "American dream" clipPlongez dans l'univers indie folk pop de The Amber Day avec leur clip American dream et l'album Acronym du 30 octobre.
  • Sunday 06 September 2026 - 11:58
    "Le canal le plus volumineux, et de très loin, est Shaarli — un logiciel libre français que chacun héberge sur son propre serveur pour partager des liens."
    😯😊 Content d'avoir contribué à apporter des lecteurs. Les blogs de qualité sont toujours appréciés.

    "Il est temps de tuer Zythom et de me tourner vers autre chose."
    😭 Oh non, Zythom met fin à son blog !

    Et la partie qui fout un coup:
    "Avec la montée du fascisme, j’ai quelques idées et elles sont particulièrement incompatibles avec la tenue d’un blog.
    Après les feux de la rampe, l’armée des ombres."
    (Permalink)
  • Sunday 06 September 2026 - 10:56
    Bon je ne suis pas spécialiste de la finance, mais il semble qu'on va droit dans le mur avec l'IA. Et là je ne parle absolument pas de technologie, mais purement d'économie et de finances. Et on va tous morfler.
    (Permalink)
  • Sunday 06 September 2026 - 08:55
  • Sunday 06 September 2026 - 08:02
    Arrêtez d'écouter les discours des politiques : Regardez ce qu'ils VOTENT. Ça permet de couper le baratin.
    Les actes, pas les paroles.
    (Permalink)
  • Sunday 06 September 2026 - 07:53
    ENCORE UNE FOIS, Google ment.
    Quand vous paramétrez Chrome pour supprimer toutes les données de navigation en fermant le navigateur, il le fait. Sauf pour les sites appartenant à Google.

    Les GAFAMs mentent tout le temps. Ne leur faites pas confiance. Ne leur confiez pas vos données.
    (Permalink)
  • Sunday 06 September 2026 - 07:41
    On entend beaucoup parler de cartes ces derniers temps (j'y reviendrai), mais voici une carte du monde vue par un topologiste, et je trouve ça très intéressant. Elle rend plus visibles les frontières communes entre les pays.
    (Permalink)
  • Saturday 05 September 2026 - 12:06
  • Saturday 05 September 2026 - 11:13
    Les systèmes de vérification d'âge en ligne sont des fuites de sécurité en devenir.
    En fait pas en devenir, c'est déjà arrivé : La société IDScan s'est faite pirater. Cela fait un an que les pirates aspiraient les 153 MILLIONS de pièces d'identité qu'ils traitaient.
    Félicitations, ça a vachement amélioré la sécurité de tout le monde.
    (Permalink)
  • Saturday 05 September 2026 - 10:06
    Un datacenter d'Elon Musk tombe en panne, toutes les IAs s'écroulent (Claude, ChatGPT, Gemini et Grok).
    LOL.
    (Permalink)
  • Saturday 05 September 2026 - 10:02
    Mullvad va fermer son service DNS public et recommande Quad9 en remplacement. Bof bof.
    - Quad9 se plie aux désidératas des ayant-droits et bloque des sites de partage (ce que n'a jamais fait Mullvad)
    - MullvadDNS avait des options pour bloquer trackers et publicité, ce que ne propose pas Quad9.

    Donc je vous recommande plutôt https://dnsforge.de à la place.
    (Permalink)
  • Friday 04 September 2026 - 15:30
    from Korben

    Je ne sais pas si vous en avez déjà entendu parler, mais DNSforge est un résolveur DNS allemand qui a une particularité plutôt cool : il refuse de résoudre les noms de domaine qui sont liés à la publicité, au pistage et au malware. Cela veut dire que la pub n'est pas bloquée dans votre navigateur, elle n'arrive tout simplement jamais à lui.

    En arrivant sur la home de DNSforge, vous pouvez voir quatre portes d'entrée, selon ce que vous voulez laisser passer. En mode normal, c'est le DNS par défaut, avec blocage des pubs, blocage des trackers et blocage des malwares. Cela représente environ 1,4 million de noms de domaine.

    De son côté, le mode Hard vise les mêmes catégories, mais avec des listes de blocage bien plus agressives, ce qui couvre environ 2,8 millions de noms de domaine et surtout, aucune exception n'est tolérée. Et cela même si cela nécessite de péter des bouts de Facebook.

    Clean, quant à lui, c'est une version identique au mode normal qui bloque en plus le contenu adulte et les jeux d'argent, ainsi que le mode SafeSearch forcé sur les moteurs de recherche et sur YouTube. C'est pour ça qu'il couvre 8 millions de noms de domaine. Mais ça ne veut pas forcément dire que ça protège mieux que le mode Hard.

    Quant au mode Blank, c'est un DNS qui n'est pas filtrant, il laisse tout passer.

    Pour ces listes de blocage, DNS Forge se repose sur des listes tierces rafraîchies chaque nuit, notamment celles de hagezi ou d'oisd. Mais en cas de faux positif, rassurez-vous, vous pouvez toujours signaler ça sur le forum.

    Après, comme tout ce qui est gratuit, il y a un petit plafond : DNSForge accepte 100 requêtes par tranche de 10 secondes. Et si vous dépassez ce chiffre, c'est que vous bombardez trop le résolveur, et votre adresse IP sera bannie durant 900 secondes. Voilà, ça représente un quart d'heure durant lequel vous n'avez plus accès à aucun site web. Mais bon, si ça vous arrive, il suffit de rebasculer sur un autre DNS et vous êtes tranquille.

    Après 100 requêtes par tranche de 10 secondes, moi je trouve ça plutôt large pour un utilisateur seul, mais c'est vrai que si vous avez toute votre maison qui sort derrière une seule IP, que ce soit vos ordinateurs, vos téléviseurs, vos applications, vos robots, etc., on peut y être très, très vite...

    Reste la question qui compte quand on confie son DNS à un inconnu : peut-on faire confiance à DNSForge ? Est-ce qu'ils conservent nos requêtes ? Eh bien, leur site dit que non : "keine Aufzeichnung von Zugriffen". À voir maintenant si c'est vrai et pour cela, il n'y a qu'une réquisition judiciaire qui saura nous le dire un jour.

    Je note quand même qu'en mai 2026, un utilisateur a réclamé un rapport de transparence sur le forum et la réponse qu'il a obtenue, raconte que la police et le BKA (Office fédéral de la police criminelle) ont envoyé quelques demandes, et que DNSforge n'a rien pu leur remettre, faute d'adresses IP et de logs.

    Et surtout, DNSForge indique qu'aucune requête n'est censurée... Je pense par exemple à quand les ayants droit commencent à s'exciter un petit peu trop. Maintenant, si la zone grise vous gêne, allez voir DNS4EU , le résolveur public européen. Là, c'est clean, garanti sans logs et respectueux du droit européen.

    Pour tester ce DNS allemand sponsorisé par les dons, vous collez dnsforge.de dans le DNS privé d'Android, ou son adresse DoH dans Firefox, Chrome ou Edge . Sur iOS par contre, il faudra installer un profil de configuration, ce qui est un peu plus contraignant. Sinon, vous pouvez opter pour les bonnes vieilles adresses IPv6 ou IPv4 mais là, tout passera en clair.

    Et si ça coince, vous remettez vos anciens DNS et on n'en parle plus.

    Source : dnsforge.de

  • Friday 04 September 2026 - 14:30
    from Korben

    Vous avez un dossier plein d'enregistrements de réunions, d'entretiens ou de notes vocales que vous avez dictées en marchant, et vous ne les avez jamais réécoutés. Forcément, réécouter doit se faire en temps réel, et un fichier baptisé REC_20260812_143301.m4a ne permet pas forcement de savoir de quoi ça cause... Alors que faire ?

    Hé bien le projet Speakr s'attaque exactement à ce problème. Vous y déposez vos fichiers, ou vous enregistrez directement depuis le navigateur en captant le micro, le son du système, ou les deux mélangés. Et en sortie, vous récupérez un texte en clair, cherchable, découpé par intervenant, avec un résumé et les actions à retenir.

    Et si vous cliquez sur une ligne du texte transcrit, la lecture se lancera à cet instant précis. Mais Speakr va encore plus loin grâce à sa fonctionnalité Inquire. Grâce à ça, plus besoin de farfouiller dans un enregistrement. Vous posez simplement une question à toute la bibliothèque d'un coup du genre "qu'est-ce qu'on avait décidé sur le tarif, et qui n'était pas d'accord ?".

    Un mode agent optionnel, encore en bêta, va même lire les enregistrements concernés un par un avant de répondre, avec des liens numérotés qui ouvrent chaque extrait à la seconde citée. Et chacun décide si ses résumés et ses notes privées sont lisibles par cet agent.

    Reste la question qui fâche, parce que le projet se vend comme un truc auto-hébergé, donc privé. Et en creusant un peu, je me suis rendu compte qu'il y avait quand même des choses qui sortaient de la machine. Il y a d'abord la transcription, qui envoie l'audio au moteur qui le transforme en texte. Et celui du texte ensuite, qui expédie la transcription au modèle qui écrit les résumés, les titres et les réponses du chat.

    Et dans la configuration de base, les deux usages IA pointent chez un tiers : une clé OpenAI pour l'audio, une clé OpenAI (ou OpenRouter) pour le texte. Votre serveur, lui, ne stockera que des fichiers...

    Alors, il faudra bien penser, si vous voulez que ça reste en local, à brancher Ollama à la place d'OpenAI et OpenRouter. Mais couper celui de l'audio se paiera car pour réussir à transcrire de l'audio, il vous faudra quand même une bonne carte graphique et un gros modèle Whisper comme expliqué dans le guide d'installation .

    Sans carte, ça tourne quand même, rassure-vous, mais ce sera plus lent.

    Pour le reste, c'est du Docker avec SQLite ou PostgreSQL, 2 Go de RAM annoncés pour l'application seule, et tout ce qu'on attend d'un truc qui s'utilise à plusieurs : comptes, authentification unique, partages, API et webhooks signés.

    C'est sous licence AGPLv3, doublée d'une licence commerciale pour ceux qui ne veulent pas s'y contraindre.

    Niveau outils semblables, il y a Scriberr, dont je vous ai déjà parlé , transcrit en local sans jamais rien envoyer dehors, mais son auteur vient d' annoncer une pause dans le développement . On a aussi l'application Meetily , qui elle, vise le poste de travail plutôt que le serveur d'équipe, et réserve la séparation des voix à son offre payante. Et si c'est de la dictée en direct sur Mac dont vous avez besoin plutôt que d'exploiter des enregistrements déjà faits, j'ai codé Kassis pour ça, qui reste en local lui aussi.

    Alors finalement, pourquoi ne pas donner sa chance à Speakr ?

  • Friday 04 September 2026 - 12:00
    from Korben

    Hey, j'sais pas si vous avez vu, mais il y a un avion qui passe au-dessus de votre toit en ce moment même ! Et youpi, merci la vie, Stowaway vous propose de vous téléporter dedans afin de vous asseoir à son hublot. Et n'allez pas croire que c'est une simple simulation codée à la va-vite... Non, le rendu est hyper réaliste puisque le ciel, la météo et la lumière sont également ceux que vous avez chez vous au même instant.

    Sur Stowaway, vous cliquez un appareil, la caméra le rattrape, et vous embarquez. C'est aussi simple que ça ! Ensuite vous tournez la tête à la souris, vous zoomez à la molette, et le relief défilera dessous. Les satellites passeront aussi, avec même leur nom affiché à côté.

    Vous pouvez même choisir votre position dans l'avion : cockpit, aile gauche, aile droite ou arrière de l'avion,

    Le mieux c'est que vous n'êtes obligatoirement pas coincé au-dessus de chez vous puisque le panneau de localisation accepte un nom de ville, ou une latitude et une longitude tapées à la main au dix-millième de degré. Dans sa version basique, le site est entièrement gratuit, mais si vous voulez pouvoir faire de la recherche par numéro de vol, suivre la route origine-destination de l'appareil, avoir un terrain photoréaliste avec les vrais bâtiments, ainsi que Roger, un assistant à qui on demande des choses en langage courant, il faudra vous acquitter de 4,99 $ par mois.

    Après Marco qui m'a envoyé l'info m'a aussi donné sa combine : vous repérez un vol en cours sur un globe 3D qui suit le trafic , vous relevez les coordonnées d'un point qu'il survole, vous les collez dans Stowaway, et vous cliquez sur l'avion. Ça permet de se passer de la recherche par numéro de vol.

    Et ça, c'est la vue d'un satellite.

    Après, ce qui est dommage, je trouve, c'est que la version gratuite ne permet d'avoir qu'une imagerie satellite qui est certes libre, mais beaucoup moins fine, et qui est posée sur un relief calculé et sans les bâtiments. Mais bon, ça fait quand même le taf !

    Les avions, eux, viennent d' airplanes.live , avec adsb.lol en secours, deux agrégateurs communautaires dont les récepteurs sont construits et hébergés par des passionnés. Les orbites des satellites, quant à eux, viennent de CelesTrak, la météo d'Open-Meteo.

    Du coup la limite c'est que les positions arrivent en retard, incomplètes, ou pas du tout, et beaucoup d'appareils n'apparaissent jamais... Ce n'est donc pas un remplacement pour Flightradar24 mais plutôt un site pour kiffer... En tout cas, moi, j'aime beaucoup sa vibe un peu chill avec le bruit des oiseaux, le vent, les jolis nuages, le soleil, etc. C'est vraiment très chouette.

    Et si vous voulez juste voir à quoi ça ressemble sans rien régler, une place au hublot tourne en direct sur YouTube, 24 h sur 24, avec le son de la cabine.

    Ah et Stowaway, ça veut dire passager clandestin... Bien trouvé !

    Merci à Marco pour le partage !

  • Friday 04 September 2026 - 11:30
    Mini-guide (à plier) qui explique l'économie, la finance, la croissance, la dette et le capitalisme en 6 planches de BD avec des moutons.
    (Permalink)
  • Friday 04 September 2026 - 10:47
    Vous voulez utilisez Shazam (pour reconnaître une chanson) sans subir le tracking de l'application ?
    Audile fait la même chose, passe aussi par l'API de Shazam, mais peut aussi utiliser d'autres API (AudD, ACRCloud).

    En gros, c'est comme l'appli Shazam, mais qui démarre plus vite et sans trackers.
    (Permalink)
  • Friday 04 September 2026 - 09:30
    from Korben

    Je sais que beaucoup d'entre vous font tourner un DokuWiki quelque part, alors c'est pour ça que je vous en parle... Le 2 septembre dernier, Andreas Gohr, qui écrit ce moteur de wiki depuis plus de 20 ans, a confirmé publiquement une faille critique dans son propre bug tracker.

    Le signalement vient d'un chercheur, sebastianosrt, qui avait envoyé le détail de la faille par mail mais comme il n'a jamais reçu de réponse, il a fini par ouvrir un ticket public pour dire qu'il n'arrivait pas à joindre le mainteneur.

    Le mail était dans les spams...

    Gohr l'a repêché huit minutes après l'ouverture du ticket, et un peu plus d'une heure après, il qualifié lui-même ce bug de critique, car il permet une exécution de code à distance (RCE) voire même une suppression de fichiers arbitraire.

    Alors comme d'hab avec ce genre d'actu, il y a une bonne et une mauvaise nouvelle. La bonne, c'est qu'il faut un accès en écriture sur DokuWiki pour exploiter le truc. Cela veut dire que si votre wiki est en lecture seule, il ne pourra pas tomber. Mais la mauvaise, c'est que si votre wiki a des comptes rédacteurs, ou pire, l'inscription ouverte, alors n'importe lequel de ces comptes peut passer de "je corrige une typo" à "j'exécute ce que je veux sur ton serveur, nananananère". Et à peu près toutes les versions de DokuWiki publiées depuis dix ans sont concernées.

    Rassurez-vous, le correctif est sorti le soir même , dans la version 2026-07-14c mais faudra forcement mettre à jour si vous êtes sur une ancienne version, parce que les précédentes releases majeures n'ont pas eu de patch. Et si vous l'avez installé avec apt, pour le moment, le correctif n'a pas été déployé sur les dépôts. Donc pour ceux qui ne peuvent pas mettre à jour tout de suite, Gohr conseille de désactiver l'option usedraft, qui est active par défaut.

    Dernier point, et il est important, ce correctif interdit désormais aux plugins de ranger des objets PHP dans le cache d'instructions. Ceux qui le faisaient vont donc casser. Par exemple, les formulaires du plugin bureaucracy finiront en erreur sur toutes les pages. De son côté, le plugin gallery a quand a lui été mis à jour pour supporter cette update... On verra si les autres plugins arrivent à suivre...

    Pour le reste, il n'y a ni CVE ni annonce ailleurs. Tout se passe dans ce ticket , et il est toujours ouvert si vous voulez y ajouter votre grain de sel ^^.

  • Friday 04 September 2026 - 08:22
    Amazon arnaque les annonceurs pour une somme de 20 milliards de dollars (!). C'est normal : C'est le grand principe de merdification que même Google et Facebook appliquent (exemple : L'accord secret Google/Facebook pour faire artificiellement monter les enchères publicitaires https://sebsauvage.net/links/?MsMrdQ )
    (Permalink)
  • Friday 04 September 2026 - 08:20
    from Korben

    NTLite , j'sais pas si vous connaissez, mais ça permet d'ouvrir le fichier d'installation de Windows, celui que vous gravez sur une clé USB, et ça vous laisse en retirer des composants avant que la moindre machine ne démarre. C'est super pratique pour alléger des install afin de tout faire rentrer dans des images ISO, WIM, ESD et SWM.

    Le nom vous dit d'ailleurs peut-être quelque chose parce que derrière se cache Dino Nuhagić, le même auteur que pour l'app nLite, l'outil qui charcutait les CD de Windows XP . Et 20 ans plus tard, le principe n'a pas bougé, et seules les cibles ont changé.

    Dans cette même image que vous préparez avec NTLite, vous pouvez aussi coller les mises à jour cumulatives (celles qui vous bouffent 20 minutes au premier démarrage) et les pilotes, pour que le PC soit à jour tout de suite et qu'il voie ses disques NVMe pendant l'installation. Puis surtout, faire en sorte que l'installation puisse se faire sans surveillance (sans clic clic suivant, OK, clic clic...etc), avec le partitionnement, les bons comptes utilisateurs et la région déjà choisie.

    Et il n'a même pas besoin d'une image pour faire sa petite affaire puisqu'il sait éditer un Windows déjà installé, sur une autre partition, dans un disque virtuel monté, ou carrément le C:\Windows sur lequel vous êtes en train de lire cette page... Vous cochez, vous appliquez vos choix, vous redémarrez, et c'est fait !! Pas besoin de réinstaller !

    Alors évidemment, il reste la question du prix. Parce qu'il s'agit d'un outil payant. Mais rassurez-vous, pour une utilisation personnelle, c'est totalement gratuit. Il fait l'installation sans surveillance, l'intégration basique des mises à jour et des pilotes, l'édition d'un Windows déployé, et un retrait de composants que l'éditeur qualifie lui-même de "basique".

    La licence payante débloque uniquement le retrait de n'importe quel composant Windows (les non basiques), ainsi que le nettoyage des applications MSIX et Appx, la gestion des tâches planifiées, l'import des pilotes de votre propre machine et leur ciblage par matériel. Rassurez-vous, certaines fonctionnalités IA comme Copilot ou Recall, récemment intégrées dans Windows 11, sont également désactivables par la version gratuite.

    Maintenant, attention avant de tout décocher dans la joie et la bonne humeur, retirer trop de choses d'une image Windows peut lui coûter sa capacité à évoluer ou à être modifié, et le projet tiny11builder l'explique bien dans sa doc . Par exemple son script le plus agressif produit un système auquel on ne peut plus ajouter ni langue, ni mise à jour, ni fonctionnalité.

    Et ça vaut pour tous les outils du genre, NTLite compris.

    Sachez aussi que si les 40 balles de la version payante de NTLite vous freinent, tiny11builder est tout aussi capable de fabriquer des images Windows 11 allégées avec des scripts PowerShell. En plus c'est open source, et de son côté, le WinUtil de Chris Titus fera le ménage, les réglages et les mises à jour sur une installation fraîche. Et ça c'est tout gratos !

    À récupérer sur ntlite.com , ou en une ligne avec winget pour ceux qui sont pressés ( winget install ntlite )

    Enjoyyyy !

  • Friday 04 September 2026 - 08:16
    Une alternative à Stripe pour les paiements, vu que le patron de Stripe a donné 1 million de dollars au facho DHH.
    (Bonus : Mollie supporte Wero.)

    EDIT: On me signale aussi https://www.creem.io/ et https://stancer.com/ comme alternatives.
    (Permalink)
  • Friday 04 September 2026 - 08:02
    PURIN SÉRIEUSEMENT ?
    Le niveau de cynisme et de dégueulasserie de ce gouvernement.
    L'Histoire les jugera. Et mal.
    (Permalink)
  • Thursday 03 September 2026 - 20:36
    C'est la crise, l'IA coûte trop cher alors HOP réduction des durées sur les forfaits GamePass:
    - Game Pass Ultimate: 15 hours
    - Game Pass Premium: 10 hours
    - Game Pass Essential: 5 hours

    Ce sont des heures de jeu par MOIS.
    (Permalink)
  • Thursday 03 September 2026 - 16:21
    Ceux qui font des pages qui exigent Chrome n'ont jamais connu l'horreur des pages qui ne fonctionnaient que dans Internet Explorer.
    GET YOUR SHIT TOGETHER.
    (Permalink)
  • Thursday 03 September 2026 - 15:27
    On "découvre" plein de fachos dans la tech.
    Mais ils ont toujours été là, en fait.
    C'est juste qu'avec la montée de l'extrême-droite dans le monde et la montée de l'IA, cela a forcé certains à affirmer leurs positions (dans un sens ou dans l'autre), les rendant plus visibles.
    Les technologies ne sont pas moins acceptables qu'avant, c'est juste que maintenant on voit mieux à quoi s'en tenir sur qui les oriente.
    Et au final, la technologie *étant* politique, on se retrouve - malheureusement - à faire les même choix : Celui du moins pire. 🙁
    (debian, rsync, firefox... 😭)
    (Permalink)
  • Thursday 03 September 2026 - 13:58
    Pour prendre du recul sur Kubernetes (et éviter de choisir une technologie juste parce que tout le monde fait pareil).
    (Permalink)
  • Thursday 03 September 2026 - 12:54
    from Korben

    Ce jeu, ou plutôt cette expérience, je vous le dis tout de suite, ça ne va pas changer votre vie. Au contraire, ça risque même d'aggraver vos PTSD en rapport avec les sports d'hiver. Moi, ça va, je ne suis jamais allé à la montagne en vacances l'hiver, parce que je n'étais pas assez richou étant + jeune, donc, c'est au moins un trauma que je n'ai pas !

    Dans Line Rider , vous tracez une ligne à la souris, vous appuyez sur play, et un petit bonhomme en luge dévale la pente que vous venez de dessiner à pleine balle. Voilà c'est tout !

    Alors, je pense que si vous êtes un ancien, vous connaissez forcément, parce que ce truc n'est pas de première fraîcheur. C'est sorti en 2006 sur DeviantArt . Ça a été créé par Boštjan Čadež, un étudiant de l'Académie des Beaux-Arts de Ljubljana, pour un devoir de son cours d'illustration. À l'époque, il y a eu quand même 10 000 personnes qui l'ont vu dans les 24 heures de la sortie du jeu. Et un mois plus tard, on en était à 4 millions de vues et 325 000 téléchargements du jeu.

    Notez quand même que la toute première version n'avait même pas de gomme et c'était volontaire de la part de Boštjan. Sauf qu'aujourd'hui ce n'est plus le Flash de 2006 que vous lancez mais une réécriture complète pour le web moderne, signée David Lu avec Matthew Henry et Tobias Bessler.

    Et la réécriture a pris du muscle puisque vous avez maintenant trois types de ligne (la bleue qui porte, la rouge qui accélère, la verte qui ne sert qu'au décor), des calques, une pelure d'oignon pour suivre la trajectoire, jusqu'à six lugeurs en même temps, et un moteur de scripts pour piloter la caméra ou la gravité.

    Attention quand même : Ne lancez que des scripts dont vous connaissez la provenance ^^. Par contre, n'oubliez pas que les lignes ont un sens. Si vous les tracez de la gauche vers la droite, elles feront office de sol. Par contre, si vous les tracez dans l'autre sens, votre petit gugusse va s'y cogner par en dessous ou la traversera sans la voir s'il y arrive par le dessus.

    Vous pouvez aussi glisser un fichier audio dans l'éditeur pour caler l'animation sur la musique. C'est comme ça que la communauté sort ses morceaux de bravoure, genre les 39 millions de vues de la piste que DoodleChaos a synchronisée sur "In the Hall of the Mountain King".

    Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus

    Ensuite, concernant l'export vidéo, le bouton sort bien un MP4, mais celui-ci sera muet. La musique que vous avez chargée sert uniquement à caler l'animation pendant que vous dessinez, et la synchro, vous devrez la faire ailleurs, dans OBS ou un vrai logiciel de montage.

    Côté mobile par contre, c'est plus tristoune. L' application Android est à 2,99 € et n'a plus bougé depuis juillet 2023, et la fiche App Store vers laquelle le site pointe toujours renvoie un beau 404. Bof donc...

    Le web reste donc le seul endroit où Line Rider est vraiment vivant.

    Le code, lui, est fermé. David Lu n'a sorti que le moteur physique, dans un dépôt sans aucune licence et qui n'a plus évolué depuis 2017. Alors si vous voulez du libre pour de vrai, allez voir plutôt LROverhaul , un descendant de Line Rider Advanced sous GPL-3.0 qui tourne sur le bureau.

    Merci à j0j0b4rj0 pour le lien !

    Source : linerider.com

  • Thursday 03 September 2026 - 12:26
    from Korben

    Le 1er septembre, Mark Harmstone a publié WinBtrfs 1.10 , le pilote qui fait lire et écrire des partitions Btrfs à Windows. Et je trouve qu'il était temps, parce que la version précédente datait quand même de mars 2024.

    Le principe, lui, n'a pas bougé. Vous avez un disque formaté en Btrfs, celui de votre Linux en dual-boot par exemple, et plutôt que Windows l'ignore totalement comme votre date ignore vos textos le lendemain, celui-ci arrive dans l'explorateur de fichiers avec sa petite lettre de lecteur, en lecture comme en écriture. Ce driver pour le système de fichiers Btrfs a été réécrit from scratch, sans reprendre une seule ligne du noyau Linux, et c'est quand même du LGPL.

    Alors regardons ce que cette 1.10 répare, parce que la liste vaut le détour. Déplacer un fichier d'un subvolume vers un autre faisait totalement planter le pilote, ce qui fait qu'il était compliqué de mettre un fichier à la corbeille. Laisser Steam créer plein de fichiers d'un coup le faisait aussi planter comme une merde, sans parler du fait qu'écrire sur un snapshot corrompait l'arbre d'extents.

    Bref, c'était compliqué jusqu'alors, d'avoir un usage normal d'un disque formaté en Btrfs.

    Cette nouvelle version répare aussi la préallocation, ce qui remet rclone d'aplomb, un blocage sur les liens durs, et une corruption mémoire liée à la surveillance du registre. Elle ajoute aussi l'écriture des bitmaps d'espace libre et des fichiers compressés en ligne, deux choses qu'elle savait jusqu'ici seulement lire. En échange, le RAID disparaît sur les périphériques amovibles (si vous en faisiez sur des clés USB, c'est finito pépito).

    Reste à savoir comment Harmstone a fait pour nous pondre 370 commits en quatre semaines ? Est-ce la coke ? Est-ce la caféine ? Hé bien non, le README répond à cette question sans détour : C'est Claude d'Anthropic qui l'a, je cite, "grandement aidé" sur la chasse aux bugs et les revues de code. Il ajoute dans la foulée que tout le code a quand même été écrit à la main (wink wink ^^).

    Maintenant, est-ce que vous avez besoin de ce driver ?

    Chez Paragon, le produit Btrfs dédié est marqué "Legacy" et indisponible depuis octobre 2025, et dans leur suite qui reste vendue, Btrfs est encore en lecture seule. De son côté, WSL 2 sait aussi monter du Btrfs, car son noyau embarque le module, mais la documentation de Microsoft pose ses limites : ni clé USB ni lecteur de cartes, pas de partition du disque de démarrage, et un accès depuis Windows qui passe par un chemin réseau plutôt que par une lettre de lecteur.

    Voilà pourquoi ce pilote incroyable n'a pas de réel équivalent.

    Côté Windows, il y a quand même des petites surprises. Le pilote est bien signé et s'installe normalement, mais avec Secure Boot activé sur un Windows 10 ou 11, il peut refuser de se charger pour la simple et bonne raison que Microsoft a durci ses exigences de signature d'une façon que les pilotes libres n'ont pas encore réussi à régler. Il faut donc contourner la vérification, ou couper Secure Boot dans le BIOS. Ne vous inquiétez pas, Windows 11 demande en principe Secure Boot pour s'installer, mais tourne ensuite très bien sans. Cependant, je ne suis pas fan d'enlever des contrôles de sécurité sur l'ordinateur, donc, à vous de voir.

    Et une fois le disque monté, ne le cherchez pas non plus dans la gestion des disques, car il n'y sera pas. Le pilote passe en fait par un faux périphérique bloc pour que le RAID fonctionne, et diskmgmt ne sait rien de tout ça. C'est donc dans l'explorateur que ça se passe, et nulle part ailleurs.

    Et puis 370 commits en quatre semaines sur un pilote de système de fichiers, dont deux chemins d'écriture flambant neufs, ça reste quand même un peu chaud niveau vérification / bugs. Donc pensez bien à faire des backups avant d'installer ça.

    Source : Neowin

  • Thursday 03 September 2026 - 11:59
    from Korben

    Je n'ai plus mes 5 hectares de jardin et de forêt, snif snif.... Maintenant c'est un immense jardin de 15 mètres carrés dans lequel je n'ai encore rien planté. Il y a des framboisiers, une pelouse en souffrance++ et deux ou trois trucs qui servent surtout de litière aux chats du quartier. Dans la maison, j'ai également deux spathiphyllums, ces fleurs de lune que tout le monde a chez soi, et une Monstera achetée chez Ikea.

    Et je ne sais absolument pas m'en occuper. ^^

    Alors quand je suis tombé sur HortusFox , j'ai regardé ça d'un autre œil que d'habitude. Il s'agit d'une application web que vous installez chez vous, qui est développée sous licence MIT depuis 2023 par un type tout seul, Daniel Brendel, qui va vous permettre de gérer toutes vos plantations et autres plantes vertes en intérieur.

    Reste à comprendre ce que ça fait vraiment, parce que ce n'est pas ce à quoi on s'attend... Ça n'est pas vraiment un conseiller, ça ne va pas vous dire par exemple quand arroser votre Monstera, ni diagnostiquer une feuille jaune.

    C'est simplement un carnet de bord, point. Vous déclarez vos lieux (le salon, la cuisine, la serre), vous y rattachez vos plantes avec leurs photos, vos notes et un journal, et vous créez des tâches dont c'est vous qui fixez l'intervalle. Le système vous rappelle alors ce que vous avez à faire selon l'échéance que vous avez décidée, et il garde la trace de ce que vous avez fait.

    Dit comme ça, ça paraît maigre, sauf que quand vous êtes cinq à passer devant les mêmes pots de fleurs, c'est super pratique ! Est-ce que quelqu'un a arrosé pendant les vacances ? Est-ce que le petit s'est occupé de ses plantes carnivores ou pas ? Là, la réponse est dans le journal de la plante et pas dans la tête de X ou Y qui a mis son téléphone en mode avion.

    C'est d'ailleurs ce qui fait sa différence. Plusieurs comptes partagent le même espace, avec les tâches en commun, un inventaire du matériel et même un chat de groupe pour se laisser des mots.

    Plant-it , l'autre projet libre du genre, repose exactement sur la même philosophie. À la base, c'était également une application web, mais comme il y avait trop de bugs , l'auteur a préféré supprimer la version qu'il hébergeait. Et Plant-it est ainsi devenu une simple application Android. Adieu les versions web et la version iOS.

    HortusFox, lui, a fait le chemin inverse et garde son serveur, mais du coup il n'a aucune application native en face : le dépôt Android du projet est archivé depuis 2024, ce qui fait que pour savoir ce qui se passe, vous devrez ouvrir la page web pour voir l'état de vos plantes. Je vous laisse deviner si mon fils va penser à ouvrir un onglet tout seul pour ses plantes carnivores... lol.

    Ce n'est pas grave, je me suis acheté ces petites Oyas pour les plantes vertes (lien affilié), et ça fait super bien le taf pour garder la terre un petit peu humide en permanence.

    Ça s'installe en Docker Compose avec une base MariaDB. Pas de SQLite, pas de PostgreSQL et n'attendez pas que ça change parce que ça demanderait trop de boulot à l'auteur... L'interface est également disponible en onze langues dont le français. Au niveau de la vie privée, il n'y a pas vraiment de télémétrie, il faut juste savoir que l'identification des photos passe par l'API de Pl@ntNet , qui est gratuite jusqu'à 500 identifications par jour, et la météo par OpenWeatherMap. Ces deux-là réclament donc vos propres clés, et vous n'êtes pas obligé de les activer. Les données botaniques, elles, viennent du GBIF sans rien demander.

    Et si vous voulez juste identifier vos plantes sans monter un serveur, j'avais déjà parlé des applis qui font ça .

    Un point quand même avant que vous ne lanciez le docker compose : Une XSS stockée a été remontée le 11 août 2026 dans la version 5.9, qui est la dernière en date. Cela veut dire que n'importe quel membre de votre espace HortusFox peut glisser du JavaScript persistant dans les notes d'une plante, qui s'exécutera ensuite chez tous ceux qui la consultent, admin compris ( CVE-2026-72559 ). Donc mettez bien cette application ailleurs que sur Internet et assurez-vous que votre grand-mère ou vos enfants ne sont pas des petits hackers en herbe.

    Amusez-vous bien avec vos plantes vertes !

  • Wednesday 02 September 2026 - 18:30
    from Korben

    Des pirates ont mis en vente cette semaine, sur un site baptisé Nexus, les copies numériques de plus de 153 millions de permis de conduire américains et canadiens, plus de 10 millions de cartes d'identité, 3 millions de documents de voyage et de pièces étrangères, et près de 600 000 cartes médicales. Le site vit sur le darkweb, la partie d'internet où ce commerce se fait entre criminels, à l'abri des regards.

    Pour chaque personne, le dossier contient jusqu'à six photos du permis, recto et verso, en lumière normale, en infrarouge et en ultraviolet, avec la date et l'heure de la prise de vue. Un acheteur tape un nom, obtient un aperçu en partie masqué, et paie. Le permis du secrétaire américain à la Défense, Pete Hegseth, était affiché à 100 dollars.

    Brian Krebs, un journaliste américain spécialisé dans la cybercriminalité, a tapé son propre nom. Son permis y était, et la date de la photo correspondait au jour et à l'heure où il avait tendu sa carte au comptoir d'une agence Hertz, en juin 2025.

    D'autres victimes ont fait le même rapprochement, entre la date de leur photo et une location chez Hertz ou un passage dans une boutique de cannabis légal à Las Vegas. À chaque fois, le permis avait été glissé dans un petit scanner posé sur le comptoir pour vérifier qu'il était authentique.

    Ces scanners viendraient tous d'IDScan.net, une société de La Nouvelle-Orléans d'une centaine de salariés que Hertz, Target, FedEx, les casinos Caesars ou des centaines de boutiques de cannabis paient pour contrôler les pièces d'identité de leurs clients. Ses appareils photographient le permis en infrarouge et en ultraviolet pour repérer les faux, et c'est exactement ce jeu de six images qu'on retrouve dans chaque dossier vendu par Nexus.

    Vous montrez votre permis pour louer une voiture, le boîtier le photographie sous trois lumières, et les images partent chez un sous-traitant dont vous n'avez jamais entendu parler. C'est infernal.

    IDScan.net n'a rien dit sur le fond, se contentant de prévenir ses clients dans la nuit d'un possible incident de sécurité, alors que les pirates affirmaient aspirer ces images depuis plus d'un an et en ajoutaient près de 400 000 en 24 heures. Le FBI de La Nouvelle-Orléans a ouvert une enquête le 1er septembre.

    Sauf que voilà, un mot de passe volé se change. Un scan de permis, non, et une photo de pièce d'identité sert couramment à ouvrir un crédit ou à passer les contrôles d'identité en ligne, jusqu'aux prestataires qui vérifient votre âge pour les sites pour adultes par chez nous par exemple.

    Le soir même de l'ouverture de l'enquête, la page d'accueil de Nexus ne montrait plus qu'une ligne. Le service n'est plus disponible. Les images, elles, sont toujours quelque part.

    Source : Apple Insider

  • Wednesday 02 September 2026 - 14:32
    from Korben

    Pendant des années, un point d'accès de l'ancienne infrastructure de Steam est resté ouvert au public sans que personne ne s'en aperçoive. Des individus ont fini par le trouver, et ils en ont extrait entre 12 et 13 téraoctets de fichiers couvrant tout ce qui a transité par la boutique entre 2003 et 2013. La communauté a déjà baptisé l'affaire le Teraleak.

    Aucune effraction dans l'histoire. Ces serveurs dataient de l'époque où Valve distribuait ses jeux dans des formats maison, avant de basculer sur le système SteamPipe en mars 2013, et ils ont simplement été oubliés là avec leur contenu.

    Le Graal se cache dans une vieille version de Portal 2. Les fouilleurs y ont retrouvé un modèle 3D du Weaponizer, l'arme que Valve destinait à Half-Life 2 Episode 3 et qui transformait les objets ramassés en munitions. Depuis 2007, ce concept n'existait qu'à travers des interviews d'anciens développeurs. Le fichier existe, et pour les fans du jeu le plus attendu et le plus fantomatique de l'histoire du PC, sa simple présence vaut de l'or.

    Cette build de Portal 2, reconstruite en version jouable par des moddeurs, réserve d'autres surprises. En juillet 2009, le jeu s'organisait autour d'un hub central abandonné par la suite, l'introduction faisait chuter le joueur dans un laboratoire et GLaDOS jouait les seconds rôles. On y croise aussi les restes de F-Stop, une préquelle annulée qui se jouait entièrement à l'appareil photo.

    Left 4 Dead sort aussi du lot, dans une version complète de juin 2008 où l'interface diffère, où des répliques ont sauté et où Valve recyclait sans complexe des morceaux du mod Terror Strike issu de Counter-Strike Condition Zero. Une jeune build de CS:GO complète la collection, avec ses cartes en alpha, ses couteaux abandonnés et un bouclier antiémeute repris de Counter-Strike 1.6.

    Valve n'a pas dit un mot, et les fichiers les plus récents affichent treize ans d'âge, ce qui relativise l'ampleur des dégâts d'un point de vue commercial.

    La fouille dans tous ces To, elle, ne fait que commencer.

    Source : Tom's Hardware

  • Wednesday 02 September 2026 - 13:52
    from Korben

    Vous avez un Mac et un PC Windows sur le même bureau, et à chaque fois qu'il faut faire passer une commande de l'un à l'autre, vous vous envoyez un message Slack à vous-même, ou vous ouvrez un fichier texte dans un dossier partagé. Hé oui, avouez, c'est le lose un peu quand même. Heureusement, UniClipboard règle exactement ce problème ! Vous copiez ici, vous collez là-bas, et basta !

    La première fois que vous utilisez UniClipboard, vous choisissez une phrase de passe, vos machines rejoignent le même espace avec un code d'invitation, et le presse-papiers circule entre elles. Pas de compte à vous créer et surtout, texte, images et fichiers passent d'une machine à l'autre sans souci.

    L'outil vous permet même de conserver un historique local dans lequel vous pouvez faire des recherches hyper rapidement, à l'aide d'un raccourci clavier.

    Entre 2 ordinateurs sur le même réseau ça fonctionne super bien mais quand deux machines ne se voient pas directement, elles passent par un relais, et ce relais n'a aucune clé : il ne transporte que du chiffré. Maintenant, si l'idée même de passer par un intermédiaire vous hérisse le poil, y'a un mode LAN-only qui coupe tout chemin sortant de votre réseau. Comme ça vous êtes pépouze.

    Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus

    Derrière, le chiffrement, c'est du classique avec du XChaCha20-Poly1305 sur le texte et les images, une identité Ed25519 par appareil, du QUIC pour le transport. Votre phrase de passe, elle, ne chiffre rien directement mais passe par Argon2id pour déverrouiller la clé maîtresse de votre espace, et c'est cette clé-là qui fait le boulot.

    Après si vous ajoutez votre téléphone, là, le décor change car comme l'explique la documentation d'appairage , le téléphone n'est rien d'autre qu'un client HTTP SyncClipboard et absolument pas un pair iroh.

    Le mobile c'est juste du HTTP sans TLS et tout passe en clair entre celui-ci et le service web que votre ordinateur a ouvert sur votre réseau local. Le téléphone s'y connecte avec un identifiant et un mot de passe mais en ce qui concerne le chiffrement du transport, c'est à vous de le monter derrière un reverse proxy.

    Bref, n'activez pas cet écouteur mobile sur le Wi-Fi d'un café ou d'un aéroport, parce que n'importe qui sur le même réseau pourra lire ce qui passe. Et ce qui passe, je vous le rappelle, c'est votre presse-papiers...

    C'est sous licence AGPL, c'est gratuit, ça tourne sur macOS, Windows et Linux, mais par contre, le seul audit dont ils parlent est interne. Donc, utilisez-le, mais uniquement pour vos commandes et bouts de code entre deux ordis et pas vraiment pour des choses sensibles, et encore moins sur mobile.

  • Monday 24 August 2026 - 11:33
    J'avais acheté un petit boitier AndroidTV Xiaomi (https://sebsauvage.net/wiki/doku.php?id=xiaomitv) pour équiper une vieille télé. Ça marche super, c'est tout petit, ça consomme rien, c'était pas cher : Je l'avais payé 44€ l'année dernière.

    Je ne le trouve plus qu'à 89€ 😭
    PLUS DU DOUBLE !
    (Et d'occasion : 72€ ! 😭)

    MERCI L'IA ! 😒
    (Permalink)
  • Monday 24 August 2026 - 06:09
    Fils de laine multicoloreLa matière façonnée par l'homme s'expose. Plongez dans les détails texturés et chatoyants de l'artisanat pour ce défi Lundi Soleil. 🧵🎨
  • Sunday 23 August 2026 - 17:54
    Femme assise détentueBronzage parti, infections arrivées ? Découvrez pourquoi septembre déclenche des déséquilibres intimes et comment retrouver l'équilibre.
  • Sunday 23 August 2026 - 15:22
    À quoi bon acheter sur GOG si les jeux ne recevoient pas les mises à jour, les traductions, les DLC gratuits, etc. ???
    Cela fait plusieurs jours qu'une nouvelle version de Terraria est sortie sur Steam, toujours rien sur GOG.
    Pareil pour Metro, hein, je n'ai jamais eu la version Linux sur GOG, alors qu'elle est sur Steam.
    (Permalink)
  • Sunday 23 August 2026 - 10:34
    "Pour élaborer une théorie du complot, il faut plusieurs ingrédients, rappelle-t-il : un schéma suffisamment flexible pour entretenir la croyance même lorsque les choses ne se déroulent pas comme prévu ; la promesse d’un avenir meilleur qui ne peut se réaliser que si les croyants découvrent des vérités cachées ; et l’espoir d’être sauvé des horreurs de ce monde. L’intelligence artificielle générale (IAG) remplit quasiment tous ces critères."

    Ouais, carrément, la *religion* de l'IA.
    (Permalink)
  • Sunday 23 August 2026 - 09:38
    "Pourquoi refuser la surveillance si tu n'as rien à te reprocher ?"

    Parce qu'il y aura toujours quelqu'un pour abuser du système, imbécile:
    "[...] enquête visant le policier de Floride Lamar Roman. Celui-ci avait rencontré une femme sur le tournage de la série Apple TV Bad Monkey, puis l’avait recherchée illégalement dans les bases de données gouvernementales des services d’immatriculation. Il avait ensuite placé sa plaque d’immatriculation sur une « liste de surveillance » de la police, qui devait l’avertir chaque fois qu’elle passait devant une caméra automatisée de lecture des plaques. En roulant à vive allure pour la retrouver, il avait failli provoquer une collision frontale, avant de l’intercepter illégalement après l’avoir harcelée."

    Et dites-vous bien que c'est la même chose avec les fichiers de la police française (STIC) et gendarmerie (JUDEX): Ils ont été utilisé - ENTRE AUTRES - pour traquer et harceler des femmes.
    (Permalink)
  • Sunday 23 August 2026 - 06:09
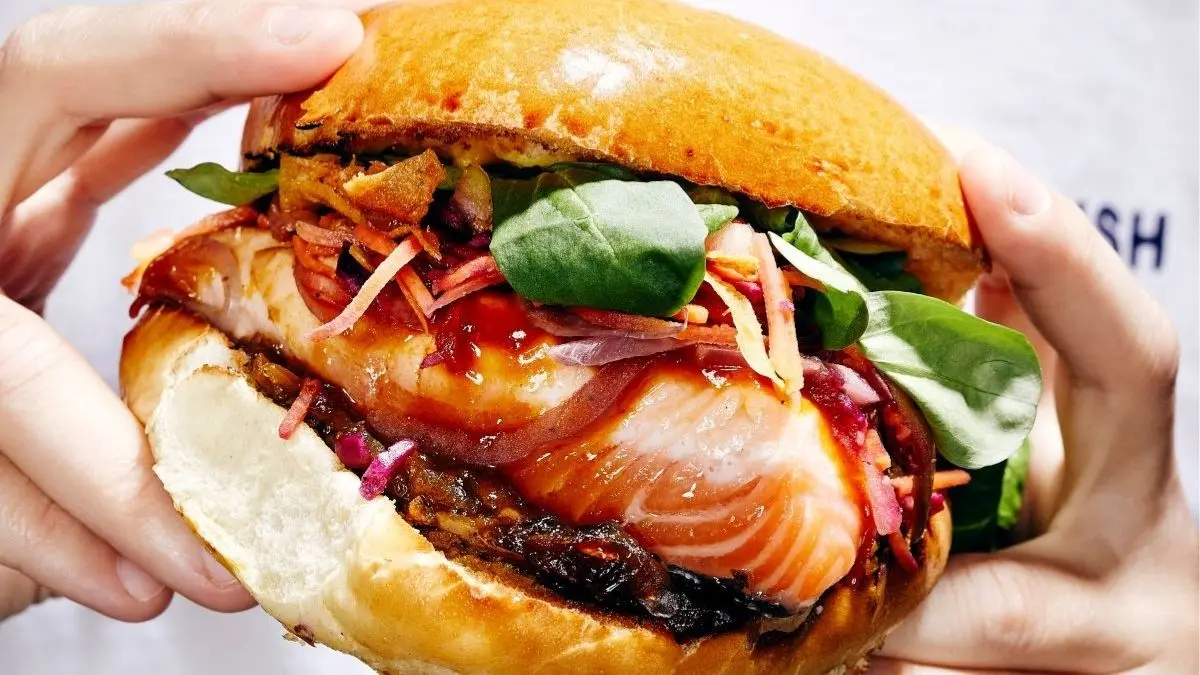
    PÈRE et FISH dévoile sa recette du burger écossais, pour un cerveau en bonne santé pour la rentréeBoostez votre cerveau pour la rentrée avec la recette du burger écossais de PÈRE et FISH ! Un concentré d'oméga-3 gourmand.